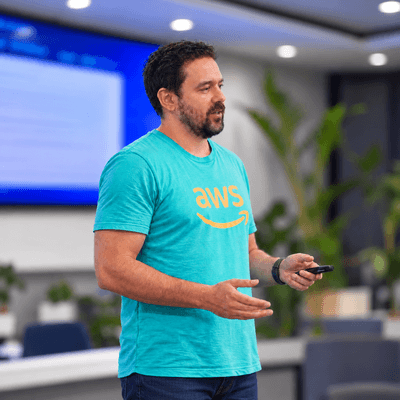
Rodolfo Justiniano
Senior DevOps Engineer
Ingeniero Senior DevOps con amplia experiencia en el diseño, automatización y operación de infraestructuras cloud. Durante toda mi carrera he trabajado en AssureSoft, donde me especialicé en sistemas RHEL y distribuciones basadas en Linux empresarial. Inicié mi trayectoria en el mundo cloud trabajando con Google Cloud Platform, pero la evolución de los proyectos y las necesidades del negocio me llevaron a profundizar en Azure y, especialmente, en AWS, donde actualmente centro mi expertise. Apasionado por la mejora continua, el trabajo en equipo y la adopción de buenas prácticas para construir plataformas robustas, seguras y escalables.
Sus charlas
sábado, 17 de octubre de 202613:00 - 14:00
Del contenedor a la nube: seguridad y defensa en Amazon EKS
Ver en la agendaVer descripción
Descripción corta La charla explora cómo proteger contenedores ejecutados en Amazon EKS aplicando seguridad desde las capas más bajas del sistema hasta los servicios nativos de AWS. Se mostrará cómo conceptos de seguridad en Linux, configuración segura de Kubernetes, control de permisos y monitoreo en tiempo de ejecución se combinan para reducir el riesgo y mejorar la capacidad de detección ante comportamientos sospechosos. Plan de desarrollo La charla comienza explicando qué nivel de aislamiento ofrece realmente un contenedor y qué mecanismos de Linux intervienen, como usuarios, capabilities, filesystem y seccomp. Luego se traslada ese conocimiento a Kubernetes, mostrando configuraciones seguras mediante securityContext, ejecución como usuario no privilegiado, restricciones de privilegios y reducción de capabilities. A partir de ahí, el escenario se lleva a Amazon EKS, donde se analizan aspectos como identidad de los workloads, permisos hacia servicios AWS, principio de mínimo privilegio y reducción del impacto que tendría una aplicación comprometida. Finalmente, se muestra cómo complementar las medidas preventivas con servicios de AWS como Amazon GuardDuty Runtime Monitoring y EKS Protection, permitiendo identificar comportamientos anómalos tanto dentro de los contenedores como en la interacción con Kubernetes y AWS. La idea es acompañar la explicación con una demostración práctica comparando un workload con una configuración insegura frente al mismo workload después de aplicar diferentes controles de seguridad. Valor para la audiencia El principal valor de la charla es que los asistentes no solo conocerán recomendaciones de seguridad, sino que entenderán qué problema resuelve cada control y en qué capa actúa. Al finalizar, podrán identificar configuraciones de riesgo en workloads de Kubernetes, aplicar mecanismos de hardening basados en Linux, reducir permisos dentro de AWS y utilizar herramientas de detección en tiempo de ejecución para construir una estrategia de seguridad en profundidad para sus aplicaciones en Amazon EKS.
Los horarios están sujetos a cambios.